Utiliza la información y las preguntas prácticas de este artículo para contrastar tus supuestos. Los ejemplos de cálculo emplean datos hipotéticos.
Pruebas distintas, no insignias intercambiables
SOC 2 e ISO 27001 aportan evidencia mediante estructuras distintas. SOC 2 es un marco de informes de atestación de AICPA; ISO 27001 establece requisitos de un sistema de gestión de seguridad certificable. Nombrarlos no responde si la evidencia cubre servicio, entidad y periodo de la compra. Revise documentación, no solo un logotipo comercial. Ninguna etiqueta demuestra automáticamente seguridad de todos los productos, subcontratistas o configuraciones.
Revisar alcance, periodo y excepciones
Solicite informe o certificado actual por la vía aprobada. En SOC 2, distinga Type I en un momento de Type II sobre eficacia durante un periodo. Lea excepciones, límites del sistema y controles que debe realizar el cliente. En ISO 27001, revise alcance, validez y certificación. Compruebe si incluye un servicio adquirido o nuevo alojamiento. Si no puede compartirse libremente, pregunte por revisión controlada para su asesor.
Compruebe si el periodo evaluado deja un intervalo hasta la fecha prevista del contrato. Pregunte qué información actual puede tratar ese intervalo y registre sus límites. No describa silenciosamente una evaluación antigua como prueba de operaciones posteriores que todavía no estaban incluidas en la revisión presentada.
Conectar evidencia y controles propios
Un comprador hipotético puede recibir un informe favorable y utilizar una cuenta administrativa compartida. La evidencia del proveedor no corrige esa debilidad. Asigne controles del cliente antes de implementar. Añada notificación de incidentes, borrado, copias y exportación al expediente. Registre brechas y decida aceptar, mitigar o detener. Revise otra vez al cambiar servicio o renovar. La meta es decidir sobre riesgos, no acumular documentos sin leer ni tratar una certificación como garantía universal.
- Relacione evidencia con servicio y entidad exactos.
- Lea excepciones, fechas y responsabilidades del cliente.
- Registre la decisión y revísela al renovar o cambiar.
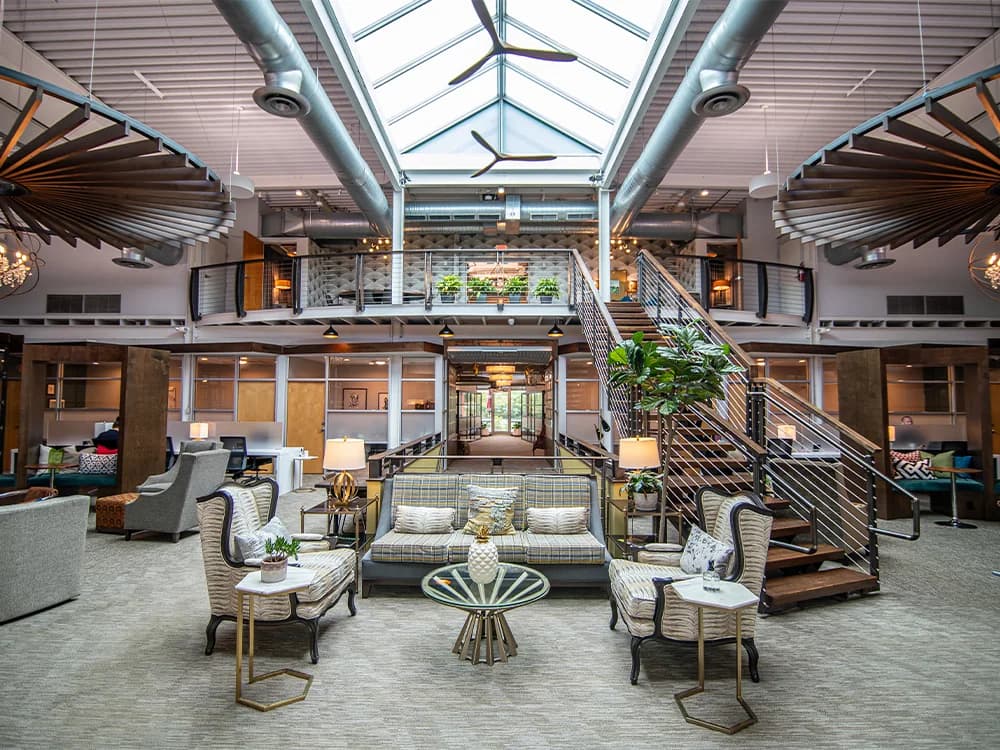
Fuente y uso de la imagen
Interior de coworking en Columbus, Ohio, como referencia de trabajo
Benlande
Imagen original · Condiciones de uso
Las versiones web se adaptan y comprimen; conservan la atribución y las condiciones aplicables de origen.
Preguntas frecuentes
¿SOC 2 es una certificación igual a ISO 27001?
No. SOC 2 es un marco de informes de atestación; ISO 27001 permite certificar un sistema de gestión.
¿El informe sustituye controles del comprador?
No. Las responsabilidades del cliente siguen formando parte del entorno.
Fuentes y lecturas adicionales
- System and Organization Controls: SOC Suite of Services | Resources | AICPA & CIMA
- www.iso.org: official corporate or standards reference
Fuentes consultadas 20 de octubre de 2026. Las reglas y la disponibilidad pueden cambiar; verifique los términos actuales directamente. Lea nuestros estándares editoriales.