Para las empresas que revisan alertas de ciberseguridad, el anuncio de CISA del 20 de octubre de 2026 identifica seis vulnerabilidades incorporadas a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV). CISA afirma que las incorporaciones se basan en evidencia de explotación activa. Esa es la justificación declarada por la agencia, no una confirmación independiente de que alguna empresa concreta haya resultado afectada.
Las entradas de Plex Media Server son CVE-2026-96652 y CVE-2026-96655, descritas como vulnerabilidades de falsificación de solicitudes del lado del servidor; CVE-2026-96654, sobre neutralización inadecuada de esquemas URI codificados en una página web; y CVE-2026-96656, sobre control externo de un nombre de archivo o ruta. Las otras entradas son CVE-2026-106931, una vulnerabilidad de inyección de comandos del sistema operativo en EG Secure Solutions SiteGuard Server Edition, y CVE-2026-110936, una vulnerabilidad de elemento de ruta de búsqueda no controlado en Siemens Software Center.
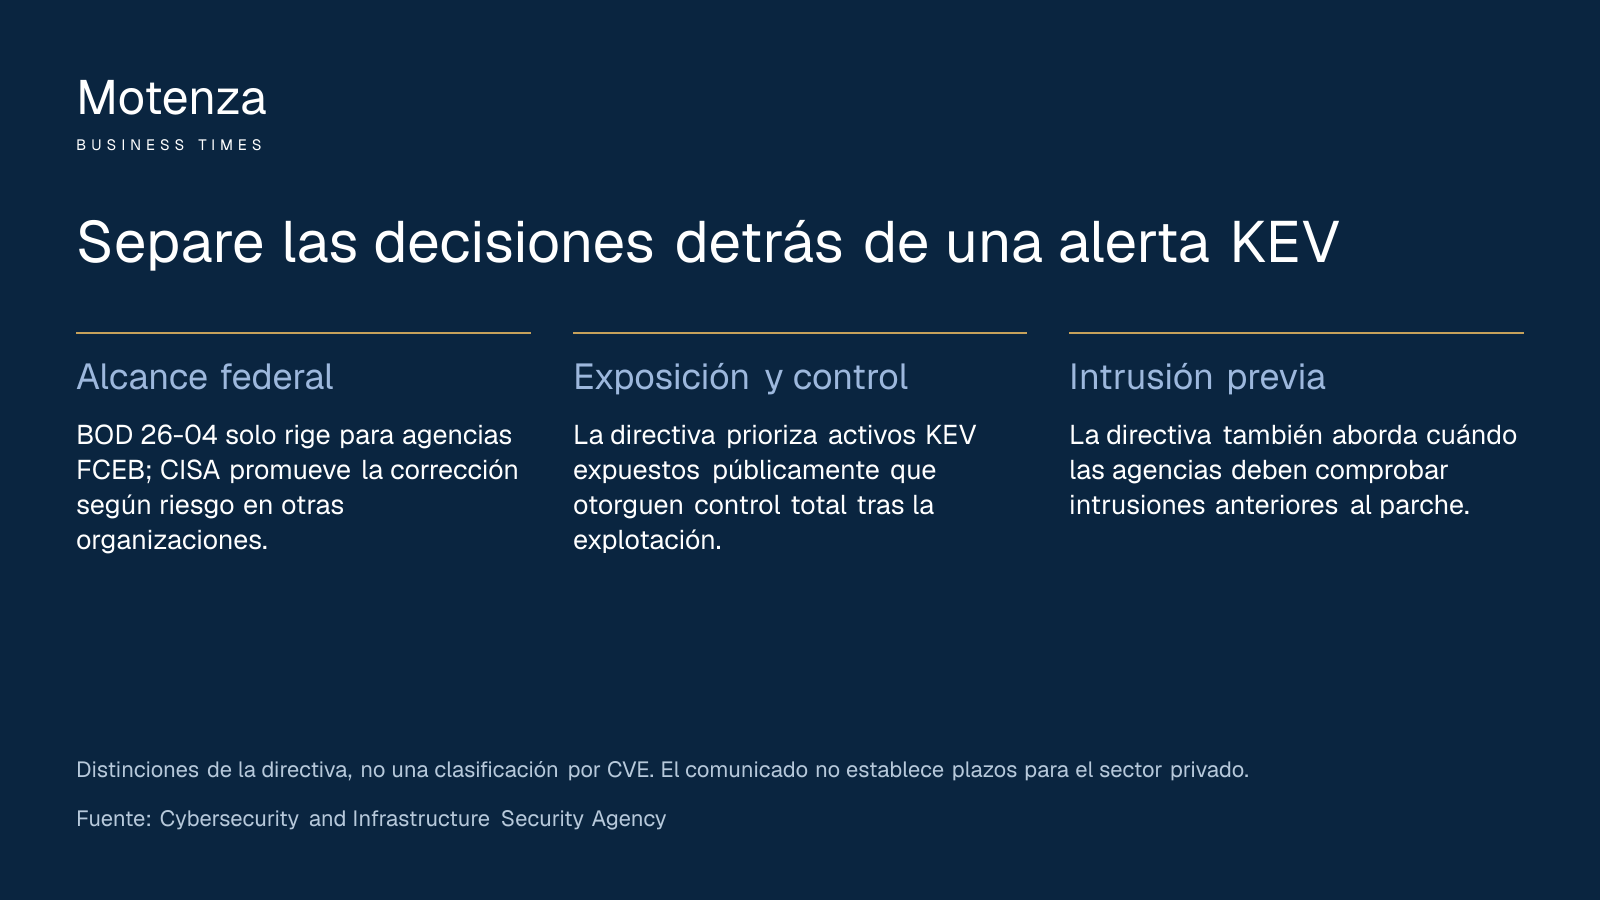
La distinción empresarial útil es entre una coincidencia con el catálogo y una orden de corrección. CISA señala que la Directiva Operativa Vinculante (BOD) 26-04 establece requisitos para las agencias del Poder Ejecutivo Civil Federal (FCEB). Limita expresamente su aplicación a esas agencias, aunque anima a todas las organizaciones a priorizar la corrección de vulnerabilidades KEV según el riesgo. El comunicado no establece un plazo universal para el sector privado.
Una revisión reproducible debe comenzar con una hoja que relacione activos y CVE e incluya todas las entradas, no con una cola ordenada por producto. Para cada entrada, pida al responsable registrar si el producto está presente, su versión instalada y si la orientación vigente del proveedor confirma su aplicabilidad. Marque una coincidencia no confirmada como pendiente, no como no afectada. El método presupone acceso a un inventario y orientación autorizada del producto.
Después, distinga la aplicabilidad confirmada de la exposición y el impacto. La prioridad declarada en la directiva corresponde a vulnerabilidades KEV en activos expuestos públicamente que concedan control total tras la explotación. Trate esas condiciones como preguntas separadas, no como propiedades automáticas de cada entrada. El comunicado no vincula esas condiciones con cada CVE, identifica versiones afectadas ni permite ordenar estos productos por prioridad.
Para cada coincidencia confirmada, solicite respuestas documentadas sobre exposición pública, consecuencias descritas en orientación autorizada y medidas defensivas disponibles. Registre explícitamente las incógnitas. Con este método propuesto, una exposición sin resolver exige investigación, no una clasificación de riesgo bajo. Es un marco de evaluación, no una afirmación técnica de que cualquier producto listado permita necesariamente control total o de que una instalación no expuesta sea segura.
Mantenga separadas la corrección y la evaluación de una posible intrusión. CISA indica que BOD 26-04 establece expectativas sobre cuándo las agencias deben comprobar si hubo una intrusión antes de aplicar el parche. Una empresa que adopte esa distinción debe preguntar qué evidencia necesita su equipo de seguridad para evaluar una posible intrusión previa, junto con el plan de corrección. El anuncio no aporta pasos de investigación ni determina que una instalación concreta haya sufrido una intrusión.
El registro de gestión resultante debe mostrar qué entradas se comprobaron, qué preguntas de aplicabilidad o exposición siguen abiertas y qué información respalda cada acción propuesta. Así, la alerta resulta útil sin inventar una clasificación de gravedad. Antes de programar cambios, todavía faltan instrucciones de mitigación específicas, detalles verificados de instalación y las restricciones operativas de la organización; el comunicado por sí solo no determina la orden de trabajo.
Qué significa para tu negocio
La decisión concreta es dónde dirigir los esfuerzos de evaluación y corrección, no si todos los productos listados merecen la misma respuesta. Una vulnerabilidad aplicable confirmada con exposición pública documentada requiere una revisión distinta de una coincidencia de inventario sin confirmar. La fuente no aporta suficiente evidencia sobre instalaciones concretas para prescribir ese orden a una empresa determinada.
Contexto y alternativas
Empiece por revisar el inventario cuando desconozca la aplicabilidad del producto; revise la corrección y la posible intrusión cuando la aplicabilidad esté confirmada. Son puntos de partida distintos, no garantías de seguridad contrapuestas. Ninguna vía debe tratar la ausencia de un registro como prueba de ausencia ni convertir requisitos federales en un mandato universal para el sector privado.
Fuentes primarias
- Cybersecurity and Infrastructure Security Agency · Consultado 26 de octubre de 2026
Envía una corrección a corrections@motenza.com.