Utiliza la información y las preguntas prácticas de este artículo para contrastar tus supuestos. Los ejemplos de cálculo emplean datos hipotéticos.
Un gestor necesita una política operativa
Un gestor ayuda a crear y guardar credenciales únicas, pero comprarlo no establece quién controla las cuentas. Separe cuentas empresariales y personales antes de importar. Enumere banca, dominios, correo e información de clientes y asigne responsables. Los recursos para empresas de FTC y NIST destacan proteger accesos; este proceso convierte el principio en una lista de adopción. No copie contraseñas en una hoja de investigación ni pida enviarlas por correo durante la configuración.
Probar emergencias y bajas
Imagine que falta el administrador cuando vence un pago. La empresa necesita recuperación aprobada que otro autorizado pueda seguir sin adivinar ni saltarse controles. Pruébela antes de guardar cuentas críticas. En una baja, retire acceso, transfiera control y rote secretos que la persona pudiera conservar cuando corresponda. Mantenga inventario de cuentas separado sin exponer secretos en documentos inseguros. Revise usuarios inactivos y registros obsoletos. El éxito se demuestra mediante recuperación y acceso controlado, no contando extensiones instaladas.
- Defina titularidad empresarial y permisos antes de importar.
- Pruebe recuperación con una segunda persona autorizada.
- Incluya bóvedas y revisión de secretos compartidos en las bajas.
Fuente y uso de la imagen
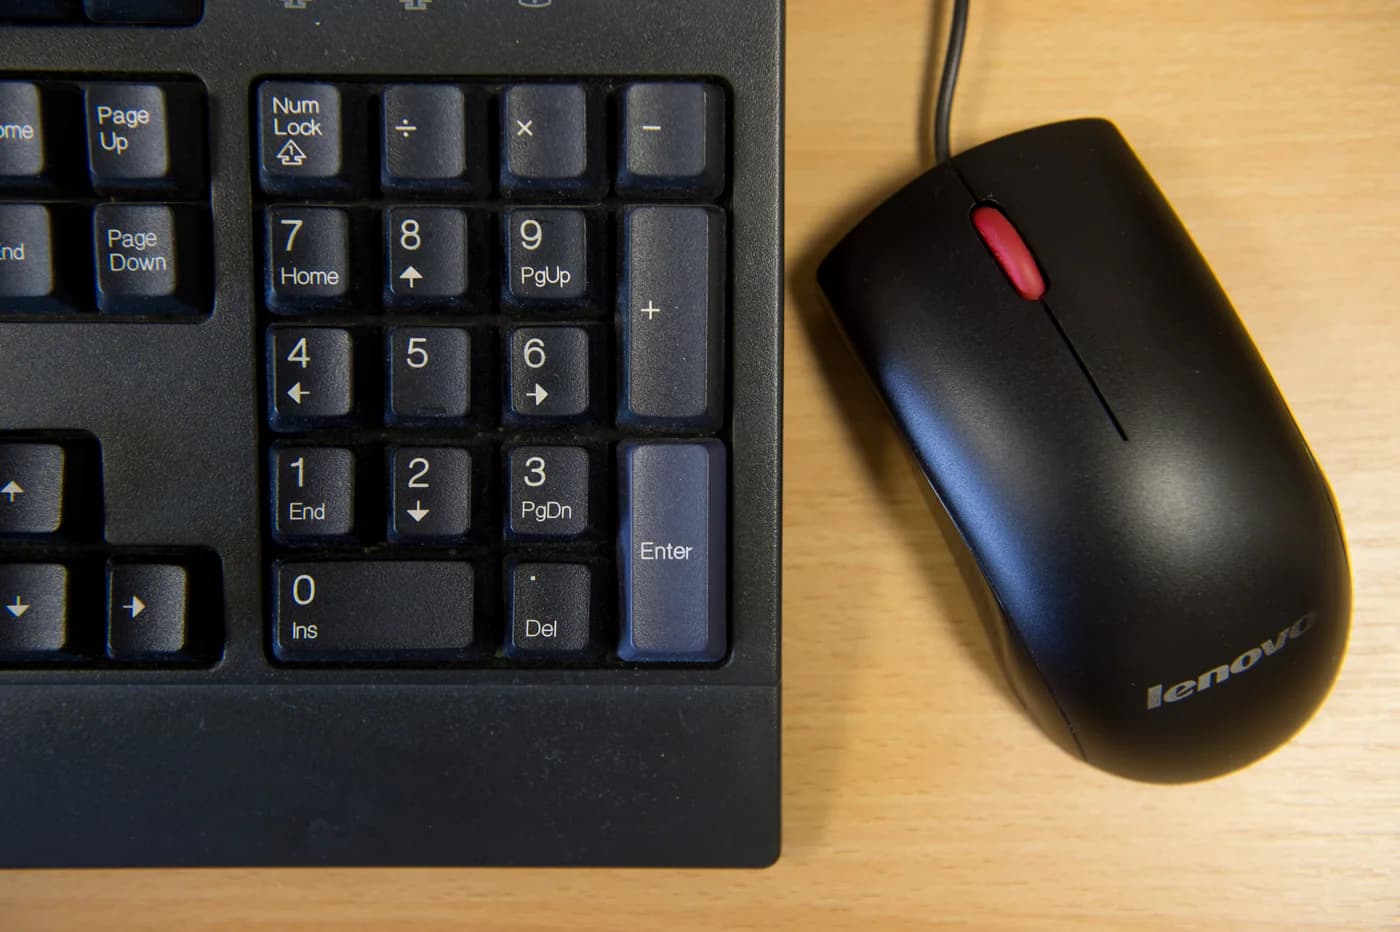
Un teclado y ratón Lenovo, como referencia de trabajo
Stockport Homes
Imagen original · Condiciones de uso
Las versiones web se adaptan y comprimen; conservan la atribución y las condiciones aplicables de origen.
Preguntas frecuentes
¿Deben guardarse cuentas personales en la bóveda empresarial?
Separe cuentas personales y empresariales según una política clara.
¿Eliminar un usuario revoca todas las contraseñas compartidas?
No. Revise credenciales que pudiera conservar y cámbielas cuando corresponda.
Fuentes y lecturas adicionales
- Cybersecurity for Small Business | Federal Trade Commission
- Small Business Cybersecurity Corner | NIST
Fuentes consultadas 20 de octubre de 2026. Las reglas y la disponibilidad pueden cambiar; verifique los términos actuales directamente. Lea nuestros estándares editoriales.