Utiliza la información y las preguntas prácticas de este artículo para contrastar tus supuestos. Los ejemplos de cálculo emplean datos hipotéticos.
Contar factores, no pantallas
La autenticación multifactor usa varias categorías de evidencia de identidad. La autenticación de dos factores utiliza dos. Una contraseña y una pregunta pueden pertenecer ambas a conocimiento; dos pantallas no implican factores distintos. CISA recomienda autenticación fuerte y explica métodos resistentes al phishing. Para una empresa estadounidense, priorice cuentas capaces de restablecer otras o mover dinero: correo, administración de identidad, finanzas y acceso remoto, además de aplicaciones menos sensibles.
Elegir según el riesgo real
Compare métodos admitidos por cada servicio, incluidas llaves, passkeys y autenticadores. No todos resisten igual al phishing. Los avisos push pueden abusarse si alguien aprueba solicitudes inesperadas; enseñe a detenerse y reportarlas. Cuando no pueda adoptar un método más fuerte, documente excepción y mejora prevista. Compruebe si cuentas compartidas o de servicio requieren otro enfoque. No desactive protección por incomodidad de un proceso antiguo; pida una alternativa compatible al administrador.
Las instrucciones de recuperación deben identificar al revisor autorizado y las pruebas necesarias para restablecer acceso. Guarde códigos alternativos en un lugar protegido aprobado. Practique sin revelar códigos reales en documentos de formación o mensajes de grupo; el ejercicio debe comprobar el proceso, no divulgar secretos.
Comprobar recuperación y cobertura
La adopción está incompleta si nadie sabe qué cuentas importantes siguen desprotegidas. Mantenga inventario y responsable de cada excepción. Pruebe sustitución de teléfono, baja y ausencia del administrador. Códigos y alternativas requieren almacenamiento definido, no copias casuales en correo. Revise ajustes reales en lugar de confiar solo en la política escrita. El resultado es verificación adecuada y recuperación aprobada sin debilitar controles.
- Priorice identidad, pagos y acceso remoto.
- Prefiera métodos resistentes al phishing cuando sean adecuados y compatibles.
- Revise excepciones, recuperación y registro real.
Fuente y uso de la imagen
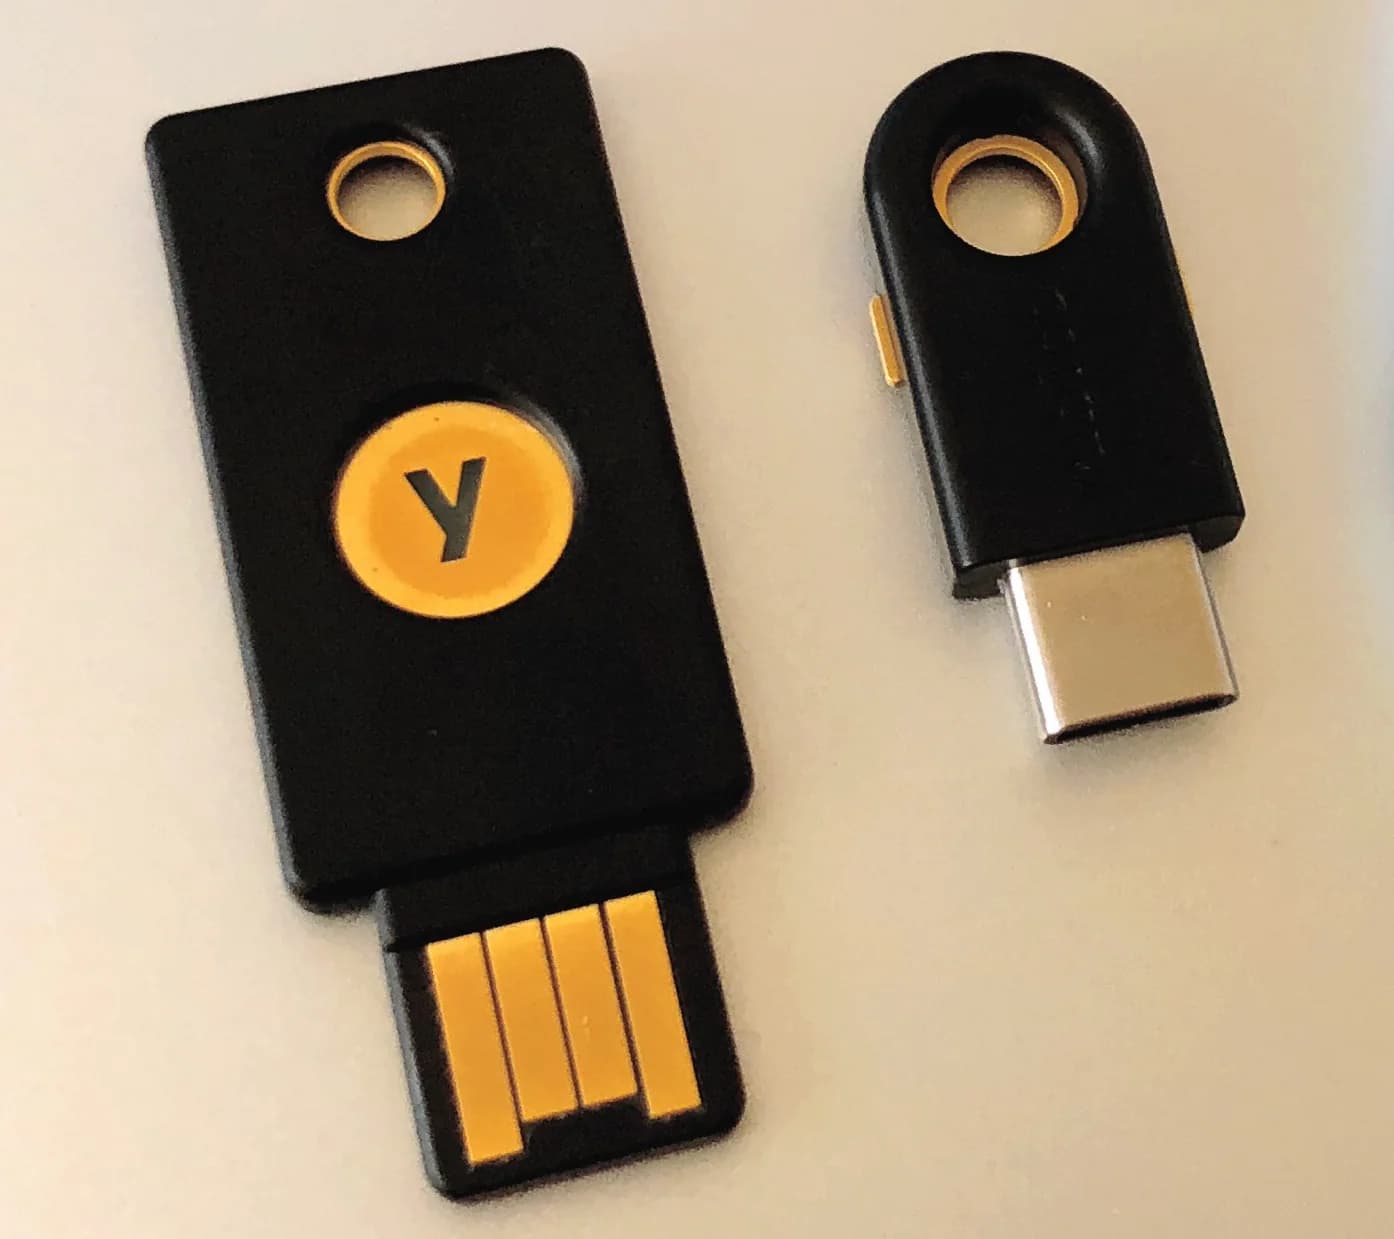
Llaves YubiKey 4 y 4C, como referencias de autenticación
Tony Webster from Minneapolis, Minnesota, United States. Cropped by SUM1.
Imagen original · Condiciones de uso
Las versiones web se adaptan y comprimen; conservan la atribución y las condiciones aplicables de origen.
Preguntas frecuentes
¿Todo acceso de dos pasos es de dos factores?
No. Deben utilizar categorías distintas, no repetir el mismo tipo de prueba.
¿Debe aprobarse una solicitud inesperada?
No. Deténgase y repórtela por la vía de soporte aprobada.
Fuentes y lecturas adicionales
Fuentes consultadas 20 de octubre de 2026. Las reglas y la disponibilidad pueden cambiar; verifique los términos actuales directamente. Lea nuestros estándares editoriales.